Mengapa Keamanan Identitas Sangat Krusial di Era Frontier AI?
Bagaimana cara Anda mengamankan agen AI ketika program identitas perusahaan sudah berjalan selama bertahun-tahun? Pertanyaan ini menjadi tantangan besar bagi banyak organisasi saat ini. Saat ini, Frontier AI telah mengubah peta ancaman siber dengan kecepatan yang belum pernah ada sebelumnya. Kita harus mulai memikirkan akses yang dapat digunakan oleh agen tersebut secara lebih mendalam.
Ada empat pertanyaan mendasar yang berlaku bagi setiap identitas manusia, mesin, dan agen dengan akses kritis. Siapa pemiliknya? Berapa lama masa hidup aksesnya? Apa cakupan aksesnya? Seberapa cepat akses tersebut bisa dicabut jika terjadi ancaman?
Namun, saya ingin menambahkan pertanyaan kelima yang jauh lebih mendesak. Bagaimana kita menjawab tantangan tersebut dalam 90 hari tanpa harus membongkar program keamanan yang sudah ada? Inilah yang akan kita bahas dalam artikel ini.
Belajar dari Insiden Keamanan 10 Jam
Sebuah laporan investigasi mengungkap bahwa penyerang menggunakan model AI untuk bergerak menembus rahasia, kredensial administrator, dan kunci cloud dalam waktu di bawah 10 jam. Detail ini sangat penting untuk diperhatikan oleh tim keamanan IT mana pun.
Penyerang mencoba menanamkan backdoor pada konfigurasi Terraform, namun gagal karena adanya perlindungan cabang. Ini membuktikan bahwa kontrol yang familiar, jika ditempatkan di posisi yang tepat, dapat menahan laju serangan mesin. Oleh karena itu, Anda tidak perlu kontrol baru terlebih dahulu. Anda hanya perlu memaksimalkan kontrol yang sudah ada pada jalur yang kemungkinan besar akan dilewati penyerang.
Lima Perubahan Strategis dalam Program Identitas
Untuk menerapkan pelajaran ini, kita harus fokus pada dua hal utama. Pertama, menemukan jalur akses yang paling berarti. Kedua, mengarahkan kontrol yang sudah kita miliki untuk bekerja pada jalur tersebut. Berikut adalah lima perubahan yang perlu Anda lakukan:
1. Peringkat Pekerjaan Berdasarkan Keterjangkauan
Penyerang tidak peduli berapa banyak aset yang Anda amankan. Mereka mencari apa yang tidak terlindungi pada jalur menuju cloud produksi, CI/CD, atau konsol admin. Berhentilah melakukan onboarding aplikasi hanya berdasarkan jadwal audit. Mulailah dari sistem yang paling krusial, kemudian telusuri kembali setiap identitas yang dapat menjangkaunya.
2. Prioritaskan Identitas Mesin dan Agen
Kebanyakan program keamanan masih berfokus pada manusia. Padahal, rantai serangan sering kali melewati kredensial administratif dan kunci cloud. Berhentilah menganggap bahwa akun yang ‘terlalu berisiko untuk dirotasi’ adalah pengecualian permanen. Berikan pengawasan ketat pada setiap identitas di jalur kritis, termasuk izin yang diwariskan oleh agen AI.
3. Jadikan Waktu Sebagai Kontrol
Penyerang mampu mengompresi pekerjaan selama berminggu-minggu menjadi hanya hitungan jam. Anda harus memperpendek ‘jendela kepercayaan’ atau berapa lama hak istimewa tetap aktif. Implementasikan Zero Standing Privileges (ZSP) dan akses Just-in-Time (JIT) untuk membatasi durasi akses tersebut.
4. Uji Kemampuan Pencabutan Akses
Banyak organisasi berasumsi bahwa ‘menonaktifkan pengguna’ berarti akses telah hilang. Faktanya, sesi atau token yang sudah ada mungkin masih aktif. Lakukan simulasi pencabutan akses, catat waktunya, dan identifikasi siapa saja yang harus terlibat dalam proses tersebut.
5. Putuskan Respon di Awal
Saat serangan terjadi, Anda tidak memiliki waktu untuk rapat koordinasi yang panjang. Pilih sinyal identitas berkepercayaan tinggi yang dapat memicu tindakan otomatis, seperti mencabut token atau mengakhiri sesi. Kami menyebut integrasi ini sebagai IdentitySecOps.
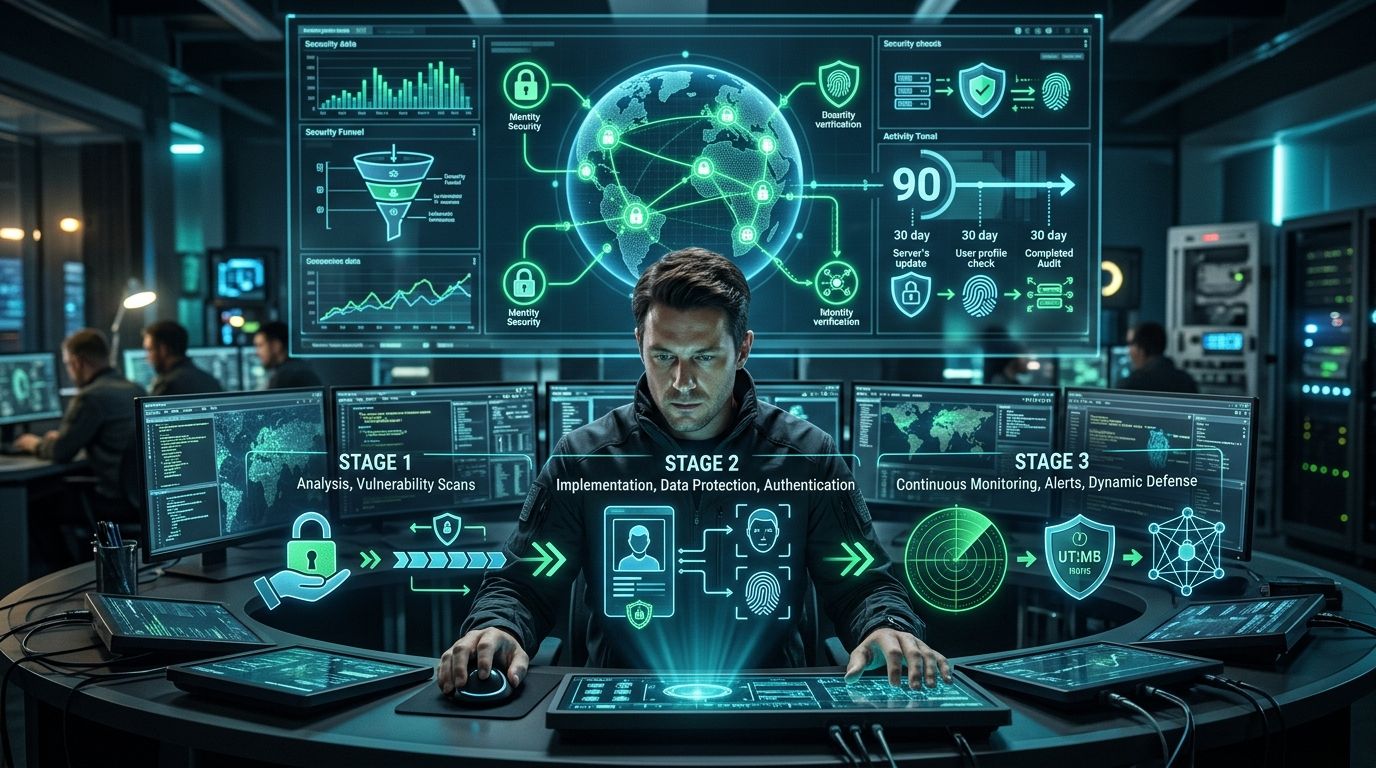
Rencana Aksi 90 Hari: Fokus pada Jalur Akses Kritis
Dalam kondisi tertekan, tim sering kali berusaha melakukan segalanya sekaligus. Hasilnya sering kali nihil. Saya menyarankan untuk mengambil satu jalur, selesaikan, lalu gunakan pelajaran tersebut untuk sepuluh jalur berikutnya.
Hari 1-30: Pemetaan, Pengurangan, dan Pengujian
Pilih jalur yang paling tidak ingin Anda temui oleh penyerang. Identifikasi semua manusia, mesin, dan agen yang memiliki akses ke sana. Hapus akses yang tidak diperlukan, pindahkan hak istimewa ke akses JIT, dan lakukan latihan pencabutan akses. Di hari ke-30, targetkan satu jalur kritis yang sudah terpetakan sepenuhnya.
Hari 31-60: Pengulangan pada Jalur Berikutnya
Terapkan template yang Anda buat pada sepuluh jalur berikutnya. Fokus pada pengurangan akses yang tidak perlu dan isolasi sesi istimewa. Pastikan tidak ada kredensial yang tersimpan di titik akhir (endpoint) yang rentan.
Hari 61-90: Penataan Ulang dan Pengukuran
Gunakan hasil temuan Anda untuk menyusun ulang peta jalan keamanan secara keseluruhan. Ubah sertifikasi triwulanan menjadi tinjauan berkelanjutan untuk identitas pada jalur kritis. Di hari ke-90, Anda harus bisa menunjukkan kepada direksi seberapa efektif akses telah dikurangi dan seberapa cepat respon Anda saat ancaman muncul.
Kesimpulan
Keamanan identitas di era Frontier AI bukan tentang menambah alat baru, melainkan tentang ketepatan penggunaan kontrol yang sudah ada dengan kecepatan yang relevan. Dengan memfokuskan upaya pada jalur akses yang paling krusial, Anda dapat secara drastis mengurangi risiko tanpa mengganggu produktivitas operasional.
Cyberark Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Cyberark. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.