Memahami Evolusi Keamanan Identitas
Democratizing privilege controls kini menjadi topik hangat di dunia keamanan siber. Sejak peluncuran inisiatif baru dalam manajemen identitas, antusiasme dari para pemimpin industri terus meningkat. Banyak diskusi muncul mengenai bagaimana kita mengelola akses di tengah fragmentasi identitas yang semakin kompleks.
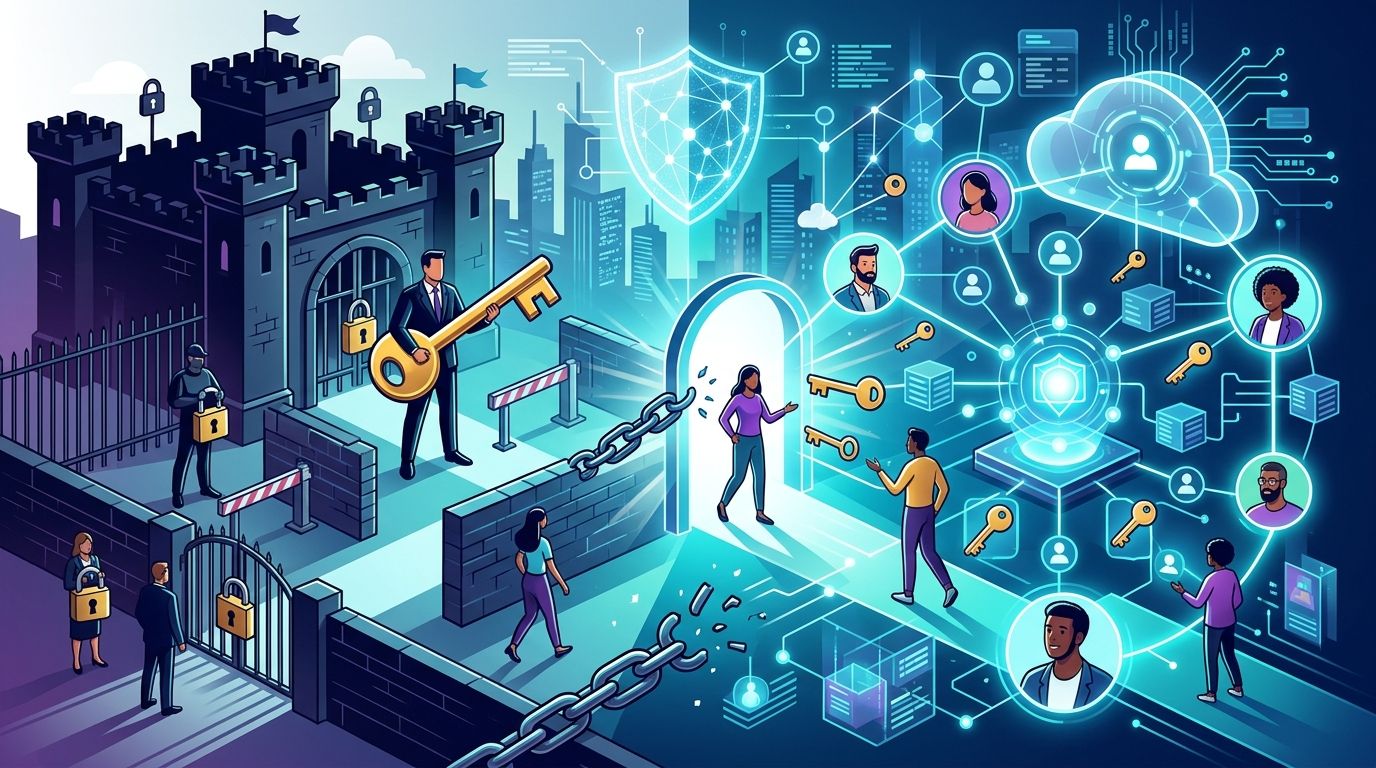
Selama satu dekade terakhir, industri keamanan cenderung membagi identitas ke dalam kotak-kotak terpisah. Ada PAM untuk tenaga kerja istimewa, IAM untuk karyawan umum, hingga NHI untuk elemen baru. Namun, pendekatan ini mulai usang. Faktanya, banyak identitas kini melintasi batas-batas kotak tersebut.
CEO kami, Nikesh Arora, menyebut identitas sebagai titik balik berikutnya dalam keamanan siber. Era AI membawa tantangan baru di mana setiap identitas memiliki hak akses istimewa. Oleh karena itu, kita perlu mengubah paradigma pengelolaan akses secara menyeluruh.
Apa Itu Democratizing Privilege Controls?
Secara sederhana, Democratizing privilege controls berarti memperluas rigor atau ketegasan dari manajemen akses istimewa (PAM) ke setiap identitas yang memiliki hak akses. Ini mencakup pengguna tenaga kerja, beban kerja (workloads), mesin, hingga agen AI.
Kita tidak perlu membuang apa yang sudah dibangun selama sepuluh tahun terakhir. Protokol seperti isolasi sesi, elevasi just-in-time, dan kontrol siklus hidup tetap relevan. Namun, cakupannya harus diperluas. Kotak-kotak tradisional tidak lagi berfungsi saat alur kerja berjalan melintasi berbagai sistem.
Sebagai contoh, seorang pengembang kini dapat menyebarkan kode yang mengubah produksi. Beban kerja dapat mengakses basis data krusial, dan agen AI dapat melakukan tindakan atas nama pengguna. Semua ini memerlukan pengamanan yang setara dengan akun admin tradisional.
Tiga Pilar Utama Manajemen Hak Akses
Untuk mengevaluasi model demokratisasi hak akses, kita harus memastikan tiga elemen penting terpenuhi secara bersamaan:
- Skala: Kontrol harus menjangkau setiap identitas melalui satu platform terpadu, bukan lima sistem yang terpisah. Rasio mesin terhadap manusia yang tinggi menuntut efisiensi yang lebih besar.
- Kecepatan: Keputusan akses harus berjalan secepat mesin, bukan terjebak dalam antrean persetujuan manual. Akses just-in-time harus menjadi standar, bukan pengecualian.
- Keamanan: Kontrol terkuat harus disesuaikan dengan apa yang dilakukan identitas tersebut, tanpa menghambat produktivitas pengguna.
Perubahan Fokus: Dari Manusia ke Perilaku
Saat ini, kita tidak bisa lagi mengaitkan hak istimewa hanya dengan jabatan atau keanggotaan grup. Pengguna yang sama bisa menjalankan tugas berisiko rendah di pagi hari dan tugas berdampak tinggi di sore hari.
Oleh karena itu, tim keamanan harus beralih dari memodelkan siapa seseorang menjadi memodelkan apa yang sedang mereka lakukan. Apakah tindakan tersebut memerlukan pengamanan ekstra? Apakah ada agen AI yang terlibat? Ini adalah pergeseran pola pikir yang sangat krusial.
Identitas Baru: Mesin, Beban Kerja, dan AI
Prinsip dasar manajemen hak akses tetap sama, namun diterapkan pada entitas yang lebih luas. Kita harus menemukan, mengontrol, dan mengatur setiap akses secara ketat. Hal ini berlaku untuk mesin yang menggunakan kredensial dinamis, serta asisten AI yang bertindak atas nama manusia.
Banyak organisasi saat ini menggunakan agen AI tanpa kontrol yang memadai. Jika kita mengabaikan aspek ini, kita mewarisi risiko besar tanpa perlindungan. Democratizing privilege controls memastikan bahwa setiap asisten AI mendapatkan akses yang terbatas, teramati, dan dapat dicabut kapan saja.
Peran Baru: Dari Gatekeeper ke Arsitek
Administrator yang dulunya berperan sebagai ‘penjaga gerbang’ harus bertransformasi menjadi ‘arsitek sistem’. Tugas mereka bukan lagi menyetujui setiap permintaan secara manual, melainkan merancang sistem yang mampu membuat keputusan otomatis berdasarkan desain yang aman.
Terdapat tiga prinsip yang harus dikelola secara menyeluruh:
- Discover (Penemuan): Mempertahankan pandangan terus-menerus terhadap setiap identitas dan hak aksesnya.
- Control (Kontrol): Menerapkan kebijakan privilese yang tepat pada waktu yang tepat.
- Govern (Tata Kelola): Mencatat dan meninjau setiap keputusan akses untuk memastikan kepatuhan berkelanjutan.
Kesimpulan
Menunda penerapan strategi ini tidak akan memberi kita waktu lebih banyak. Serangan siber kini bergerak dengan kecepatan tinggi, bahkan mampu melakukan eksfiltrasi data dalam waktu singkat. Dengan mengadopsi Democratizing privilege controls, organisasi Anda akan lebih siap menghadapi tantangan era AI dan otomatisasi.
Cyberark Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Cyberark. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.